





Piše: Petra Janša
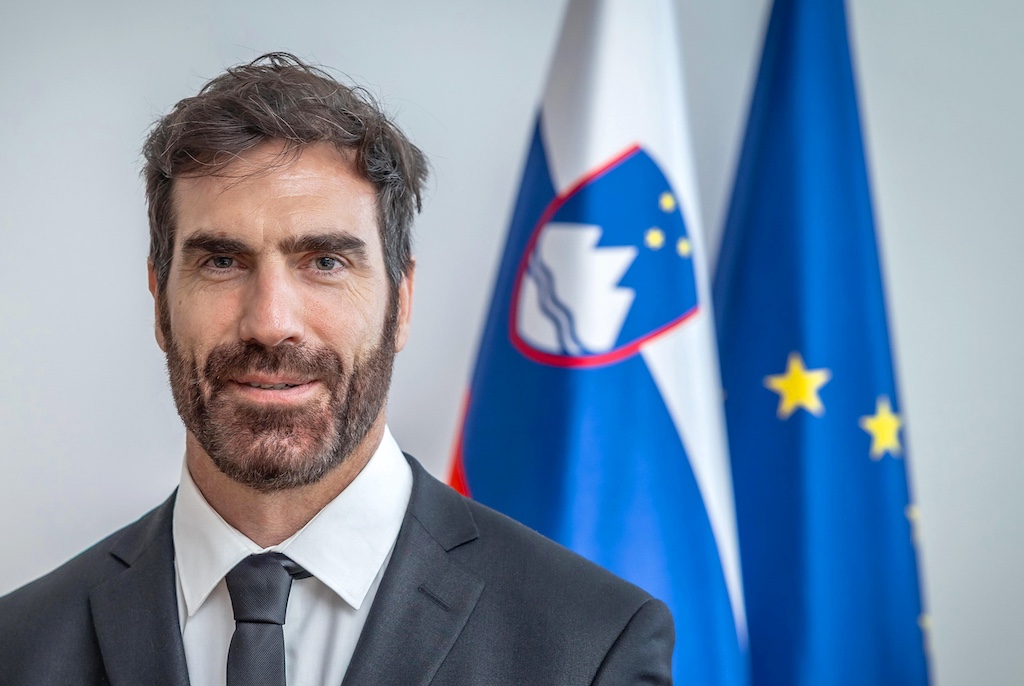
Junija je vodenje Urada Vlade RS za informacijsko varnost (URSIV) prevzel dr. Niko Gamulin, doktor elektrotehnike in strokovnjak za strojno učenje. V pogovoru o kibernetski varnosti ne govori skozi plakate in pravilnike, temveč kot o merljivem procesu: koliko časa preteče od zaznane težave do odločitve, kdo razpolaga s podatki in ali zaščita zdrži običajen poskus prevare. Umetno inteligenco (UI) jasno ločuje od klepetalnikov, evropski akt o UI pa presoja po tem, ali zares ustavi napadalca – ali pa zgolj ovira tistega, ki pravila še spoštuje. Njegovo izhodišče je preprosto in ostro: »Česar ne izmerimo, to težko izboljšamo.«
DEMOKRACIJA: Gospod Gamulin, junija ste prevzeli vodenje Urada Vlade RS za informacijsko varnost (URSIV). Kaj je bila prva stvar, ki ste jo morali izmeriti? Saj, kot pravite sami: »Česar ne izmerimo, to težko izboljšamo.«
Dr. Niko Gamulin: Najprej sem želel razumeti, kako delo na uradu dejansko poteka. URSIV je nacionalni organ za informacijsko varnost; njegovo delo sega od usklajevanja odziva na kibernetske grožnje do nadzora, mednarodnega sodelovanja in razvoja znanja. Za vodenje takšne organizacije potrebujem več kot organigram. Zaposlenim sem poslal vprašalnike o njihovem delu, odgovornostih, podatkih, ki jih uporabljajo, in odločitvah, pri katerih se zatika. Zanimalo me je tudi, katero znanje moramo okrepiti in kje bi jim avtomatizacija prihranila čas. Namen je bil ugotoviti, kaj ljudem omogoča dobro delo in kaj jih pri njem ovira. Odgovori so pokazali ponavljajoče se vzorce, ki jih želim preveriti še v osebnih razgovorih. Te začenjam ta teden, kot sem zaposlenim obljubil. Moje prvo vprašanje je bilo torej, koliko časa potrebujemo od zaznane težave do odločitve in kdo ima na tej poti potrebne informacije. Tu lahko kot vodja veliko izboljšam.
Na omrežju X pogosto opozarjate, da umetna inteligenca (UI) niso le klepetalniki. Kje je največji razkorak med slovensko javno razpravo o UI in njeno dejansko uporabo v kibernetski obrambi?
Sam sem dolgo uporabljal izraz strojno učenje. Ukvarjal sem se z računalniškim vidom in konvolucijskimi nevronskimi mrežami. S kolegi smo se šalili, da tisti, ki ves čas govori o »AI«, verjetno nekaj prodaja. S ChatGPT je izraz prišel v vsakdanji jezik, pri tem pa smo začeli celotno področje enačiti s pogovorom z računalnikom. Napovedovanje okvar, prepoznavanje vzorcev in zaznavanje anomalij so obstajali že precej prej. V doktoratu sem razvijal model za napovedovanje prekinitve naročniških razmerij. Veliko dela smo vložili v načrtovanje značilk: odločiti smo se morali, kateri podatki bi lahko napovedovali odhod naročnika. Na primer, kako opisati spremembo njegove uporabe storitev, da bo model iz nje lahko kaj razbral. Pri globokem učenju se model številnih takšnih predstavitev nauči iz podatkov sam. To velja za konvolucijske mreže in transformerje, na katerih temeljijo tudi veliki jezikovni modeli. Strokovno delo s podatki ostaja, manj pa je ročnega predpisovanja vsakega uporabnega vzorca. Pri varnosti je pomemben naslednji korak: model povežemo z orodji za pregled kode in preverjanje domnev. Agent lahko prebere dokumentacijo, predlaga preizkus, pregleda rezultat in nadaljuje. Več agentov si lahko delo razdeli. Človek težko ohranja takšen obseg preverjanja, čeprav mora rezultate še vedno ovrednotiti sam. Zato menim, da smo v kibernetski varnosti priča nekakšnemu trenutku AlphaZero. To je moja primerjava s prebojem pri učenju iger, ne trditev, da agent že zanesljivo premaga vsako obrambo. Sprememba je v hitrosti, s katero lahko iščemo in preverjamo možnosti.
Vi ste doktorirali iz strojnega učenja, vodite pa urad za informacijsko varnost. Kje se ti dve področji zares stikata in kje ju moramo v državni strategiji strogo ločiti, da ne reguliramo naprednih modelov, medtem ko napadalci še vedno prodirajo z navadnimi, ukradenimi gesli?
Pred približno desetimi leti sem na usmerjevalnikih implementiral zaznavanje anomalij. Poenostavljeno povedano: algoritem je spremljal pomnilnik, število povezav, promet in obremenitev procesorja ter iskal odstopanja od običajnega delovanja. Podobno načelo uporabljamo tudi pri zaznavanju napadov. Nenavadno dogajanje še ni dokaz vdora, je pa razlog za pregled. Danes lahko s strojnim učenjem hitreje opazimo sumljive vzorce in z jezikovnimi modeli pospešimo analizo. Pri iskanju ranljivosti je bistveno, da jih prej najde in odpravi tisti, ki sistem varuje. Če odkrito napako nato tri mesece usklajujemo med oddelki, nam hitrejše odkrivanje ne pomaga dovolj. V strategiji moramo ločiti uporabo UI za obrambo, varnost samih sistemov UI in osnovno zaščito informacijskih sistemov. Za zadnjo še vedno potrebujemo urejene dostope, posodobitve, večfaktorsko prijavo in preverjene varnostne kopije. Nakup naprednega modela teh nalog ne opravi namesto nas. Rad uporabljam novo tehnologijo, vendar me pri oceni varnosti zanima tudi, ali lahko nekdanji zaposleni še vedno dostopa do sistema.
Več v tiskani reviji Demokracija.
The post (INTERVJU) Dr. Niko Gamulin: »Napadalec bo obveznosti ignoriral. Zato moramo razvijati obrambo, ki deluje tudi proti nekomu, ki pravil ne priznava« appeared first on Demokracija.
IUSTITIA.BG – Investigations 2009-2026 2026-09-26 06:57:46
Najnovejše novice Svetovne novice Novice iz držav Najpomembnejše novice najnovejše novice najpomembnejše najnovejše novice dneva Pravosodje Petar Nizamov Perje Petar Nizamov – Perje Pravosodje bg iustitia.bg iustitia iusticia usticia preiskava Burgas Bolgarija novice novice zadnje ure novice dneva novice današnjega dne Bolgarija novice Novice iz Bolgarije blitz novice glavne novice najpomembnejše najbolj komentirane najnovejše novice Bojko Borisov novice vreme novice o koronavirusu novice vreme facebook youtube facebook instagram novice danes novice zadnjih minut novice danes današnje novice novice bg novice vodilne novice vroče novice bg novice spletna stran za novice vse novice novice bg novice zadnje ure najnovejše novice bg novice današnje novice današnje novice današnje novice bg novice 24-urne novice vesti bg novini novice svet ptica bg bivol bg bivol trud bg novini najnovejše novice danes novinite bg novice pozdravljena bolgarija politična stranka grb deljan peevski škandalozno bolgarska nacionalna televizija svobodna Evropa televizijski škandal ekskluzivno v živo tv v živo zdaj tv tv na spletu tv program bg v živo zdaj tv novice na spletu tv na spletu v živo sodišče Burgas sodišče okrožno sodišče Burgas sodišče Burgas okrožno sodišče Burgas okrožno sodišče Burgas pritožbeno sodišče Burgas tožilec Burgas tožilstvo Burgas okrožno tožilstvo Burgas okrožno tožilstvo Burgas okrožno tožilstvo Burgas okrožno tožilstvo Burgas okrožno tožilstvo Burgas okrožno tožilstvo Burgas okrožno tožilstvo Burgas okrožno tožilstvo Generalni tožilec Ivan Geshev tožilec Geshev Tsatsarov Ministrstvo za notranje zadeve Burgas ODMR Burgas ODPR Burgas policija okrožna policija Burgas tožilec Burgas Tsatsarov SGS zadeve sodišče Varna predsednik SGS sodne odločbe v civilnih zadevah odločbe v zadevah sodišče Plovdiv odločba sodnih odločb zadeve sodišče Varna kazenske zadeve odločbe okrožnega sodišča delo na sodišču SGS predsednik SGS sodniki sodišče Sofija sodniki sodišče Plovdiv sodniki Plovdiv vrhovno sodišče inšpektorat vrhovno sodišče vrhovno sodno sodišče vrhovni sodni svet odvetnik odvetnik kazenske zadeve odvetnik v civilnih zadevah odvetnik v zakonskih zadevah odvetnik v upravnih kazenskih zadevah kazenski postopek civilno pravo civilni postopek upravno pravo ustavno pravo
