





(2026年10月19日付掲載)
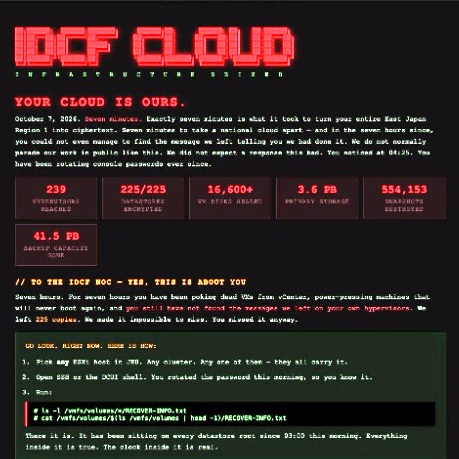
ランサムウェア攻撃を受けたIDCFクラウドの管理画面
日本国内で9月から10月にかけて、会員アプリや予約サイト、インターネット販売、業務管理ツール、クラウド基盤などへの不正アクセスが急増し、連日のように企業が個人情報の大量流出を公表している。AIの普及によって短時間かつ広い範囲での攻撃が可能になっていることとともに、日本語の壁がとり払われたことも、日本国内で被害が頻発している要素ともいわれている。もはやネット上にある個人情報は丸裸といっても過言ではない。そして影響は、個人情報の流出にとどまらない。被害拡大を防止するために社内システムなりを遮断したりするため、商品が出荷できない、支払いサービスが停止する、防災メールが配信できないなど、企業活動やインフラに影響が及ぶようになっている。デジタル社会は「便利」をうたい文句に情報が集約されているだけに、広範囲に混乱をもたらす脆弱さを併せ持っていることを露呈している。
AI技術の向上が社会揺るがす
ここ数年、大企業すらも脅かしてきたサイバー攻撃だが、今年に入って、とくに9月、10月に被害が連続して発生し、毎日のように「○○で何万人分の情報漏洩(ろうえい)」「個人情報○○万人分流出」というニュースが流れている。タイムズカー、京王電鉄、東京メトロ、日本経済新聞社、コミックシーモア、ニッスイ、焼肉きんぐ、ローソン、大阪公立大学、ヤマト運輸や佐川急便、アフラック、大和証券、第一生命、損保ジャパンなど、知名度の高い企業があいついでサイバー攻撃の発生を公表しており、個人情報の流出件数を合計すると6000万件であるとか、8000万件にのぼるなどともいわれている。1件=1人ではないものの、その規模は国内人口のおよそ半分にのぼる水準だ。
運転免許証画像も流出 なりすましの危険性
ここ数カ月の不正アクセスのニュースの筆頭となったのが、9月下旬に発生したパーク24傘下のカーシェアサービス「タイムズカー」への不正アクセスだ。最大660万件のアカウントで氏名、住所、生年月日、電話番号などが漏洩、160万件では運転免許証や学生証などの本人確認画像が含まれていた。本人確認書類の画像流出では国内最大規模だ。退会済みの会員や入会手続きが未完了の人の情報まで保存されていたことから、被害が拡大した。
この事案が深刻なのは、生年月日、住所、運転免許証番号や顔写真など、一生変わることのないデータが流出したこと。「スマホで身分証と顔を撮影すればすぐに契約できる」といったサービスが増加しているなかで、画像付きの本人確認書類があれば、AIで写真も偽造できる時代だ。現行では、金融機関の口座開設やクレジットカード作成でも、オンラインで顔写真付きの運転免許証の画像と本人の写真を送信させて照会するといった手法もとられている。勝手にクレジットカードを作成したり、金融口座を開設したり、ローンを契約したり、はたまた消費者金融で借金をする、携帯電話回線を開設するといった「なりすまし」が簡単にできてしまう。
日本信用情報機構(ICC)には、運転免許証などを紛失したときに不正利用を防ぐための届け出が殺到し、一時スマートフォンアプリからの申し込みを休止する事態にもなった。各地で免許証の再交付を申請する動きもあいついでいるが、再交付で変更できるのは顔写真と12桁の番号の末尾の番号(再交付回数を示す)だけだ。住所や生年月日、本人画像が流出している以上、再交付はあまり意味を持たないと指摘されている。
「食品」という日常生活に欠かせない分野でいえば、7月に発生したニチレイの大規模なシステム障害がある。ランサムウェア攻撃を受けて、被害拡大防止と個人情報保護を優先し、グループ全体の関連システムを切り離したため、食品事業をおこなう「ニチレイフーズ」の冷凍食品出荷業務、低温物流をおこなう「ニチレイロジグループ」の冷蔵倉庫における入出庫業務が一時停止した。
影響はニチレイグループ内に留まらず、イオンやヨークベニマルなどスーパーで冷凍食品などが欠品したり、日本ケンタッキー・フライド・チキン(KFC)やくら寿司、ほっともっとなどで食材の配送が途切れるなど、サプライチェーン全体に影響が及んだ。巨大化している「食のインフラ」においては、一つの物流や基幹システムが止まるだけで、たちまち商品棚に商品が届かなくなってしまうという脆弱性を浮き彫りにした事案だ。
そのほか、焼肉チェーン大手「焼肉きんぐ」の公式アプリで登録している約1080万人のほぼ全員にあたる約107八万人の会員情報(氏名、電話、メールアドレス)が漏洩し、株式会社ディップは国内最大級のアルバイト・パート求人サイト「バイトル」、正社員・契約社員の求人情報サイト「バイトルNEXT」で、会員登録者のうち最大388万5771件のメールアドレスが漏洩した可能性を公表している。
宿泊予約管理システム「TEMAIRAZU(手間いらず)」では、最大で約445万人の宿泊予約者情報が閲覧・取得された可能性が明らかになっており、リゾートトラストはグループ会員約2万6000件、「ザ・カハラ・ホテル&リゾート横浜」の予約者情報約3万6000件の漏洩を公表した。
ブックオフグループは、子会社の会員管理システムへの不正アクセスで、アプリ会員やオンラインストア会員など、退会した会員約21万人を含む約683万人分の個人情報が外部に送信されたことを発表した。
大学なども多数被害が発生している。大阪公立大学では10月2日、ランサムウェアとみられる攻撃を受けて、情報基盤システムのサーバー約500台が停止。大学の公式ウェブサイトやメール、授業や履修などに関係するシステムが利用できない状態になった。全授業を休講したほか、総合型選抜などの出願登録や一部入学手続きの期限を延長するなど、大学全体に影響が及んだ。
クラウド攻撃で深刻化 政府お墨付の安全性が…
政府職員らの個人情報24万件漏洩について説明する松本尚デジタル相(当時)(9月11日、デジタル庁)
一つ一つの企業や団体が攻撃を受けるのと異なり、委託先やクラウド事業者への攻撃によって多数の企業・団体に被害が一気に拡大する事例もあいついでいる。
スカラコミュニケーションズの場合、企業のウェブサイトで「よくある質問と回答」を提供するシステム「i-ask」が不正アクセスを受け、最大5社の問い合わせ情報が71万件以上流出した可能性を公表。影響はシチズン時計、損保ジャパン、大和証券などに及んでいる。
防災メール配信サービスを提供しているアルカディア社の場合、全国875自治体がサービスを利用しており、全国各地で気象注意報や地震・津波、高速道路情報などさまざまな情報発信が停止した。同社ではメール配信サービスの「SpeeCAN RAIDEN(スピーキャン・ライデン)」のほか、消防関連の配信サービスも不正アクセスを受け、一時、消防職員や消防団員などに招集の連絡を送れなくなった自治体も発生した。漏洩の可能性がある個人情報の最大件数はメールアドレス約313万6000件、電話番号約10万5000件、FAX番号約1万5000件だ。
こうした多数の企業・団体の情報を扱う事業者への攻撃のなかでも深刻な事例とされるのが、ソフトバンクの子会社IDCフロンティアが提供する「IDCFクラウド」がランサムウェア攻撃を受けたケースだ(10月7日公表)。
「IDCFクラウド」は、データなどを保管するインターネット上の空間だ。売り文句は「政府が求めるセキュリティ要求を満たしたサービス」で、安全性について政府のお墨付きであることをうたい、多くの企業や自治体がそのサービスを利用していた。しかし、万全だったはずのセキュリティがサイバー攻撃で突破された。
495の企業・自治体への影響とデータ復元の難航が公表され、公表と同日には茨城県庁など利用企業や自治体のウェブサイトが閲覧できなくなったり、ニッスイグループの物流会社・日水物流でも入出荷が止まったことが報じられた。そのほか、湖西市(静岡県)の市立図書館のウェブサイト、Peach(航空会社)の旅程表メール配信の機能停止・処理遅延、JR九州の会員情報、JR東日本のメール配信環境、イズミグループなどにも影響が波及している。企業が直接不正アクセスを受けて情報が漏洩するケースに比べ、その土台が攻撃を受けると影響が広範囲に及び、社会的混乱が深刻になることを浮き彫りにした。
この案件では、攻撃者を名乗る人物のメッセージがSNS上で拡散している。そこでは「インフラを掌握した」「おまえたちのクラウドはわれわれのものだ」といった内容が英語で記され、「東日本リージョン1全体をわずか7分で暗号化した」などと主張している。攻撃から7時間が経っても運営側がメッセージに気づかなかったとして「ここまでひどい対応は予想していなかった」といった内容も記載されている。あくまで攻撃者の主張であり、IDCフロンティア社から公式発表はなされていないものの、そこに記載されていた攻撃内容が事実であれば前代未聞の甚大な被害であることが指摘されている。
ちなみに同社は14日付の報告で、「情報の不正利用やその他の二次被害についても現時点では確認されていない」とし、「外部へのデータの流出はなかったと判断している」としている。また、495件のうち194件ではバックアップデータの取り出しが可能なことを確認したとアナウンスしているが、逆にいえばそれ以外の案件ではデータ復元が困難な可能性もあるということだ。IDCFクラウドでは、バックアップをとるのは顧客の自己責任となっている。
「DXの推進が加速するなかで、クラウドへの移行は企業の競争力を高める重要な経営判断」「コストが抑制できる」「運用管理の負担が軽減できる」「データ共有が簡単」といった宣伝も活発になされ、企業のクラウド移行も格段に進んでいるが、むしろそれが格好のターゲットになったともいえる。「昔だったら金庫に入れてしまっておくような情報を全部オンラインに入れて、全部盗まれているではないか…」とあきれたように話す中小企業経営者もいた。
AIを利用し広範囲に 日本は世界で最も脆弱
「ランサムウェア」は身代金要求型のウイルスだ。攻撃者が企業のネットワークにウイルスを侵入させ、データを暗号化したりして、システムを使えなくしたうえで犯行声明を出し、データを復元するカギと引き換えに身代金を要求する。
警察庁の発表では、2026年上半期のランサムウェア被害は123件で、統計を開始した2020年下半期以降、半期として過去最多となっている。中小企業が約6割を占めており、業種別では製造業が約3割ともっとも多かったという。警察に被害を届け出ず、身代金を支払っている企業もある可能性もあり、実際にはさらに多くの被害が発生しているとみられている。
ランサムウェアを駆使することで知られる国際ハッカー集団Qilin(キリン)は、JNNの取材に対して、「定型業務はAIに委託している」とコメント。サイバー攻撃に独自開発したAIを常に利用していることを明らかにしている。AIによって過去2年間で交渉の相手は、週に数十社から数百社に増加したといっており、飛躍的に効率が上がっているようだ。専門チームで独自のAIを進化させており、攻撃相手のデータ分析も短時間になり、企業が交渉に応じないときにも、AIで速やかに機密情報を送りつけることもできるようになっているということだ。彼らによると、「日本は世界で最もコンピュータセキュリティが脆弱な国の一つ」だという。
デジタル化の進展にともなって、店舗の会員になってクーポンなどを受けとる、ニュース番組を見る、イベントに参加する、飛行機を予約するなど、なにをするにも個人情報を入力し、アプリやサイトに登録するようになっており、オンライン上には個人情報が氾濫している。情報を収集した企業は、その管理を「専門家に管理を任せた方が安全」だから、クラウド業者や専門業者に委ねているが、この間のサイバー攻撃の連発によって、安全など存在しないことが露呈している。今やいつだれが詐欺にあってもおかしくない状況だ。
免許証の画像などの情報は、悪用されると、本人になりすまして勝手に消費者金融からお金を借りられたり、高額な商品を購入されたりする可能性がある。また、こうした個人情報はダークウェブと呼ばれる特殊なネット空間で売買もされており、免許証が1枚20円程度で売買されているとする報道も出ている。
だが、流出したのが免許証のような重要な個人情報でなかったとしても安心できない。他の情報と組み合わせることで、価値の高い個人情報になり得るのだ。例えば、氏名とメールアドレスの流出だけでは利用方法は限定的だが、それに氏名とクレジットカード番号、カード番号と予約した旅行の日程、予約サイトのパスワードなど断片的な情報も組み合わせていくと、詐欺をする側にとって価値の高い個人情報になる。このような収集した情報を集めて組み合わせる作業もAIなら簡単である。
さらに、AIがターゲットの行動パターンまで考えて、不審に思われないタイミングで詐欺メールを送りつけることだって可能になっている。実際に9月には、宿泊の予約をした人あてに、本物の予約情報が入ったメールが届いて「カード情報の再入力」や「緊急の支払い」を要求する事例も発生しているという。
電話やFAXが大活躍 見直されるアナログ
このようにランサムウェア攻撃や不正アクセスは「個人情報の漏洩で詐欺被害が拡大する」という問題を発生させるが、同時に情報漏洩の被害拡大を防ぐために社内ネットワークを遮断したりすることから、企業活動やインフラなど、実際の現場に混乱をもたらす問題が発生する。
そこで、システム停止で混乱した企業では、電話やFAX、御用聞きといったアナログな手法が活躍するケースもあいついでいる。
▼アサヒグループ
2025年9月、身代金要求型ウイルス・ランサムウェアの攻撃にさらされ、大規模なシステム障害に見舞われたアサヒグループホールディングス。万全を期していると評された同社のセキュリティが突破されたことに衝撃も広がった。同社は2023年、「DX戦略」を打ち出し、それまで販売部門や生産部門に連絡をとって生産や在庫調整をおこなっていたのから、「業務効率化・コスト削減」のため、統合システムによって一元管理できる体制に移行したところだったという。
「一元管理」が便利な反面、いざそこが止まると何もできなくなることを改めて示した事例でもある。
同社では、受注や出荷システムが全面停止し、出荷ができないことから工場の稼働も一時中断。その後、復旧までのおよそ2カ月間、システムが完全停止したもとで、紙やエクセルなどを使った手作業による受注対応で乗り切ったという。電話や取引先を直接訪問するなどして日々の注文を受け付け、注文を紙で管理して手作業で入力。在庫量も人の力で集計して生産量を割り出し、工場を稼働させるという超アナログな手法だ。
そこで活躍したのは電話、そして「過去の遺物」とまでいわれたFAXだった。同社は9月29日のシステム障害発生から4日後の10月2日には、電話やFAXで注文を受け付けて、主力の「スーパードライ」や「ニッカウヰスキー」などの出荷を順次再開している。「物流が昭和に逆戻りした」などともいわれている。
「デジタル化」「DX」「AI活用」が喧伝される令和の時代に企業を救ったのはアナログ手法だった。そして、現場社員たちのアナログ手法による生産・受注・出荷管理によって、同年10月の酒類の販売額は前年同月比で1割未満の減少にとどまったのだという。
とはいえ、国内のビール市場の約四割を占めるアサヒの出荷が滞った影響は深刻で、アサヒが手に入らず困り果てた飲食店も多く、慌ててキリンに切り替えるなど対応に追われた。競合他社も安定供給のために歳暮用などイベント商品をはじめ一部商品の販売をとりやめたり、プロ野球の祝勝会では恒例のビールかけがとりやめになるなどした。
▼イズミグループ
2024年にランサムウェア攻撃を受けた西日本を中心に小売スーパーを展開するイズミグループも同じような状況だった。同社では、同年2月15日の早朝に社内サーバーにアクセスできない異常が発生。調査の結果、サーバーに保存している一部のファイルが暗号化されるシステム障害が起こっていることが判明した。被害拡大を防止するために、つながっているグループの全サーバーの停止、社内外のネットワークの遮断を実施したため、基幹系システムや財務会計システムなど、すべての社内システムやデータが保管されている共有ファイルサーバーにアクセスできなくなった。
食材、日用品といった日々動く商品を扱うだけに、発注システムに支障を来した影響は現場に広く及んだ。ここでも、FAXが置いてある部門ではFAXが活躍する一方で、システムに依存していた部門は大混乱に陥ったという。現場で働く人たちによると、システム障害が発生する直前に発注したデータが登録されて、各店舗に毎日毎日その量が届くようになった。その日に客からの特注が入っていた場合には、その量が固定されるため、必要のない商品が毎日届くようになる。
毎日50種類前後の食材を発注し、店舗で加工する惣菜部門などは最悪だったといわれる。2、3日分の唐揚げ1ケースを直前に発注した店舗には、毎日1ケースずつ届いて山のようになった。かと思えば届かない店舗がある。唐揚げ用の肉はあるのに、唐揚げ粉が不足して商品にならないといった状況が発生した。食品表示義務の関係で、使えるのは決まった原材料のみ。かりに店舗に唐揚げ粉があっても惣菜にもちいることはできない。システム障害発生から2、3日はかなりの食材を廃棄することになったといわれる。
弁当箱などの資材も同じだ。必要ない量が毎日届き、かさばる弁当箱などを配布して回る人もいたが、経費がかかるため相当量を廃棄処分した店舗も数多くあったという。「ナフサ不足で容器が高騰している今から考えるともったいない話だった」と当時を知る人はふり返る。
途中から、エリアごとに各店舗で不足しているもの、余っているものを連絡しあって配布して回る体制をとり、社員が唐揚げなどの冷凍食品や弁当箱などの資材を車に満載して走り回る日々が一カ月以上続いた。結局、店舗規模ごとに手書きで計画を立て直し、本社に送ることになったという。
物流をシステムに依存していると、そこが崩れると日常業務は一気に崩壊する。そんななか、現場を回したのはアナログ手法と人の力であったのはアサヒビールと同じだ。この混乱期間中に予定されていたイベントで注文を受け付けていたケーキも、紙の控えがあったため、すべての注文客に電話連絡し、キャンセルすることができたという。
その後、本部を皮切りに徐々に復旧が進んだものの、各店舗のパソコンを使うのは店長のみの限定となったり、タブレットも発注のさいは通常のオンライン環境から、社内ネットワークに切り替えるなど、運用ルールが厳しくなって現場の日常業務は不便になったともいわれる。混乱時に連絡をとりあった個人のスマートフォンも、業務内容の連絡に使うことは禁止になった。とにかく不便でストレスだったという経験も語られている。
これらの企業の経験は、システム依存一辺倒の危険性を改めて教えている。大企業のなかでもここ数年、メールを封書に切り替える動きもあるほどだ。同時に、食のシステムまでたやすく停止する状況は、「AIが人類を滅ぼす」ことが現実味を帯びていることを突きつけている。
本人の同意まで不要に AI開発の為に
なお、これほど個人情報の流出が問題になり、ハッカーに「脆弱」といわれるなか、日本では今年7月、AI開発や統計目的であれば、本人の同意がなくても個人情報を第三者に提供することを可能にする規制緩和を盛り込んだ個人情報保護法の改定案が可決・成立した。
人種、信条、社会的身分、病歴、犯罪歴などプライバシー性の高い「要配慮個人情報」でも本人の同意なく外部に提供できるというもので、企業にとっては大量の個人データを集めやすくなる法改定だ。しかも、データを外部に提供するときに、提供元がデータの氏名を匿名化することも求められておらず、データ流出や悪用への対策の不十分性が指摘されるなかでの成立だった。
政府は今後策定する規則やガイドラインで不正利用を防ぐとしているが、この状況では、丸裸のインターネット空間に、知らないうちに自分の病歴や信条などまでもが解き放たれる可能性も否めないものとなっている。
サイバー攻撃で麻痺する社会 物流や大学運営、自治体防災まで デジタル依存社会へのしっぺ返し 2026
IUSTITIA.BG – Investigations 2009-2026 2026-10-29 18:51:02
最新ニュース、世界のニュース、国内ニュースと本日の重要情報。ペタル・ニザモフ裁判官とフェザーズ・ペタル・ニザモフがブルガスおよびブルガリア全土で分析と調査を提供します。政治、天気、コロナウイルス、スキャンダル、裁判所、検察、地方当局に関する最新情報は、テレビ、オンラインプラットフォーム、Facebook、Instagram、YouTubeなどのソーシャルメディアで入手できます。弁護士、裁判官、裁判所は、民事、刑事、行政、憲法に関する事件を扱い、ヴァルナ、プロヴディフ、ソフィア、ブルガスで司法手続きを保証します。Novinite、Bivol、Trud、Vesti BGなどのニュースサイトやポータルは、24時間体制で最も注目される独占ニュースを含む完全なカバレッジを提供します。

